Cybersecurity Essentials: So schützt du dein digitales Leben
3 Min. LesezeitComputerwissen
Die meisten Angriffe sind keine Hollywood-Hacks, sondern Massenware: automatisierte Versuche mit gestohlenen Passwörtern, gefälschte Mails, veraltete Software. Genau deshalb helfen ein paar solide Gewohnheiten erstaunlich viel.

Angriffe sind Massenware
Kriminelle suchen selten gezielt nach dir. Sie probieren Millionen gestohlener Zugangsdaten automatisiert aus, verschicken Phishing-Mails an riesige Verteiler und scannen das Netz nach Geräten mit bekannten Lücken. Wer die häufigsten Einfallstore schließt, ist für diese Masse uninteressant. Die folgenden Maßnahmen sind nach Wirkung sortiert.
1. Updates sofort einspielen
Viele erfolgreiche Angriffe nutzen Lücken, für die längst ein Update existiert. Aktiviere automatische Updates für Betriebssystem, Browser und Apps, und ersetze Geräte, die keine Sicherheitsupdates mehr bekommen – das betrifft alte Smartphones ebenso wie Router oder ein nicht mehr unterstütztes Windows (siehe Betriebssysteme im Vergleich).
2. Für jedes Konto ein eigenes Passwort
Das größte Risiko ist ein Passwort, das mehrfach verwendet wird. Wird ein Dienst gehackt, probieren Angreifer die erbeuteten Daten überall sonst aus. Ein Passwortmanager erzeugt lange, zufällige Passwörter und merkt sie sich für dich; du brauchst nur noch ein starkes Hauptpasswort. Lang schlägt kompliziert: Mehrere zufällige Wörter sind leichter zu merken und schwerer zu knacken als ein kurzes Passwort voller Sonderzeichen.
3. Zwei-Faktor-Anmeldung einschalten
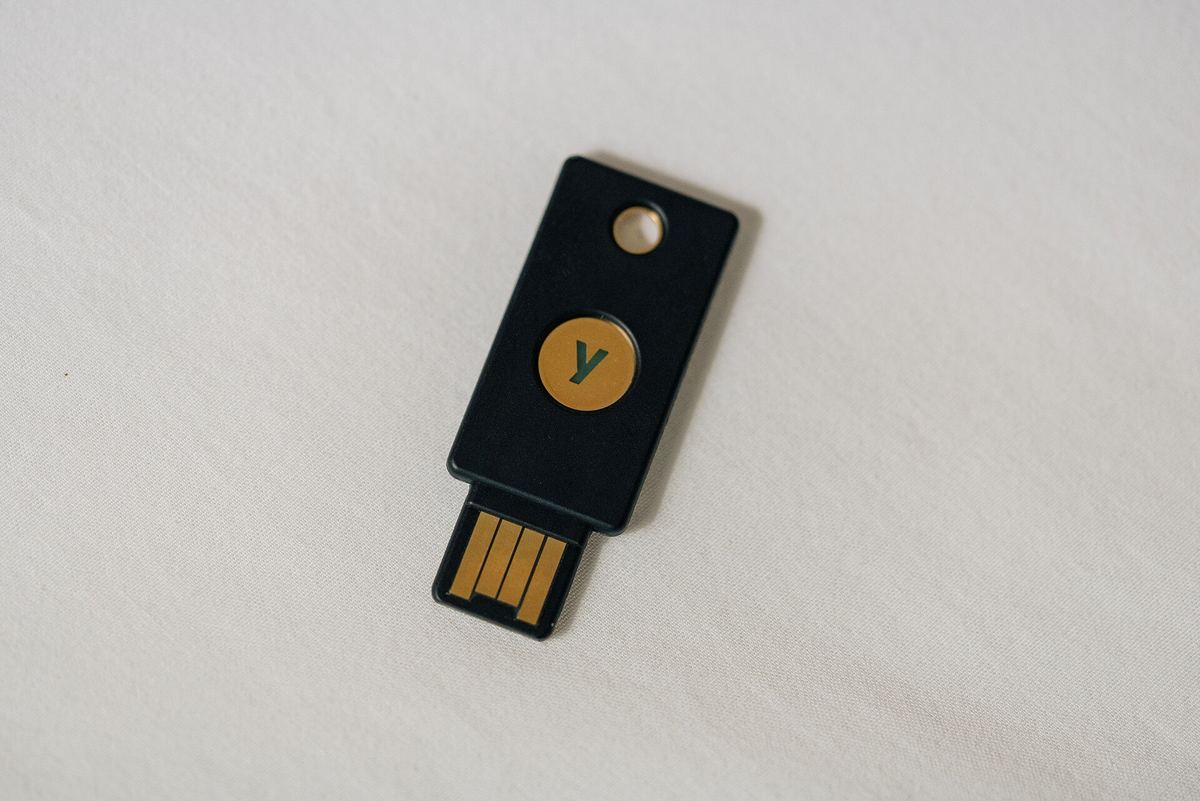
Beim zweiten Faktor reicht das Passwort allein nicht mehr – zusätzlich braucht es einen Code aus einer App, eine Bestätigung auf dem Smartphone oder einen Hardware-Schlüssel. Beginne mit den wichtigsten Konten: E-Mail (darüber lassen sich alle anderen Passwörter zurücksetzen), Online-Banking, Cloud-Speicher und soziale Netzwerke. Codes per SMS sind besser als nichts, aber schwächer als App oder Schlüssel.
4. Passkeys nutzen, wo es sie gibt
Passkeys ersetzen das Passwort durch ein Schlüsselpaar: Der geheime Teil bleibt auf deinem Gerät, der Dienst kennt nur den öffentlichen Teil. Die Anmeldung erfolgt per Fingerabdruck, Gesichtserkennung oder Geräte-PIN. Weil ein Passkey an die echte Webseite gebunden ist, lässt er sich nicht auf einer gefälschten Seite abgreifen. Viele große Dienste bieten Passkeys inzwischen an.
5. Phishing erkennen
- Druck und Eile („Konto wird in 24 Stunden gesperrt“) sind ein Warnsignal.
- Absenderadresse und Linkziel genau prüfen – der angezeigte Name kann gefälscht sein.
- Nie über Links aus Mails anmelden, sondern die Seite selbst aufrufen.
- Unerwartete Anhänge nicht öffnen, auch nicht von Bekannten.
- Bei Anrufen angeblicher Support-Mitarbeiter auflegen und selbst zurückrufen.
6. Backups nach der 3-2-1-Regel
Gegen Erpressungstrojaner, Hardwaredefekte und eigene Fehler hilft nur ein Backup. Bewährt ist die 3-2-1-Regel: drei Kopien deiner Daten, auf zwei verschiedenen Speichermedien, davon eine außer Haus oder offline. Eine Festplatte, die ständig am Rechner hängt, wird bei einem Angriff mitverschlüsselt. Und: Ein Backup ist erst gut, wenn du die Wiederherstellung einmal ausprobiert hast.
Wenn doch etwas passiert
Bemerkst du ungewöhnliche Anmeldungen oder Abbuchungen, ändere sofort das Passwort des betroffenen Kontos und aller Konten mit demselben Passwort, melde dich überall ab und aktiviere den zweiten Faktor. Bei Bankgeschäften sofort die Bank informieren; Straftaten können bei der Polizei angezeigt werden, in vielen Bundesländern auch online. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bietet Checklisten für Verbraucherinnen und Verbraucher.
Für Entwickler
Wer selbst Anwendungen baut, trägt Verantwortung für die Daten anderer. Wie ein Login korrekt umgesetzt wird, zeigt der Beitrag über den sicheren PHP-Login; wie sich Formulare gegen Bots schützen lassen, steht unter reCAPTCHA und Alternativen.